Gdy firma decyduje się poważnie potraktować cyberodporność, pierwszy odruch jest zwykle ten sam: przegląd rynku i zakupy. Nowe narzędzia, nowe systemy, nowe licencje. Ten odruch jest zrozumiały i częściowo słuszny. Problem zaczyna się wtedy, gdy staje się całością planu.
Z perspektywy projektów realizowanych dla klientów największym błędnym założeniem przy budowie cyberodporności jest przekonanie, że można ją osiągnąć wyłącznie poprzez zakup technologii. W rzeczywistości odporność buduje się przez przygotowanie organizacji do działania w warunkach awarii i ataku. To rozróżnienie brzmi niewinnie, a zmienia wszystko, bo przenosi ciężar z tego, co firma ma, na to, co firma potrafi.
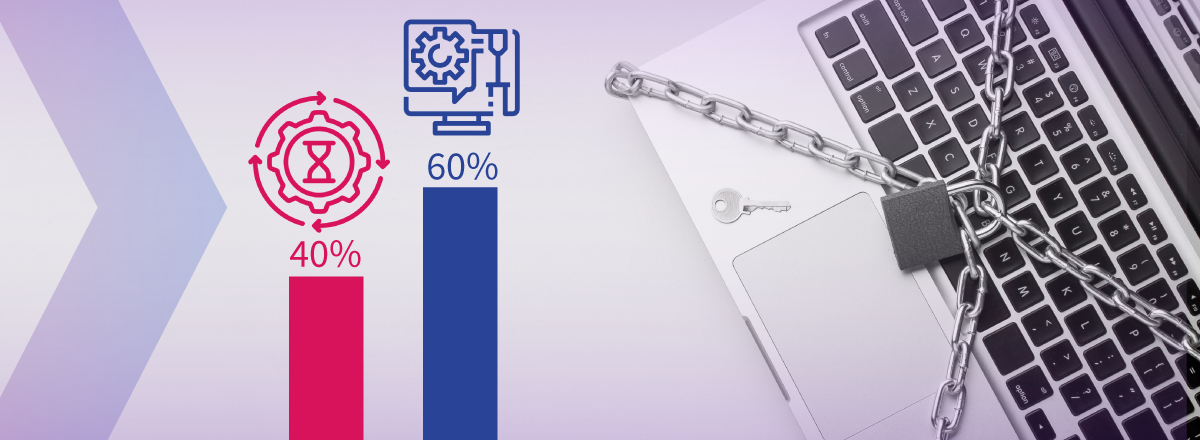
Skalę zjawiska dobrze oddaje proporcja obserwowana w projektach dotyczących cyberodporności: około 60% sukcesu stanowią narzędzia, a 40% procesy, kompetencje i gotowość decyzyjna organizacji. Innymi słowy, nawet znakomicie wyposażona firma traci niemal połowę swojej potencjalnej odporności, jeżeli zatrzyma się na zakupach zabezpieczeń.
Ta proporcja nie deprecjonuje technologii. Mówi tylko, że narzędzia są warunkiem koniecznym, ale niewystarczającym. Firma bez narzędzi nie obroni się wcale. Firma z samymi narzędziami obroni się częściowo. A częściowa obrona w kryzysie potrafi oznaczać pełne zatrzymanie.
To założenie jest trwałe z prostego powodu. Zakup jest łatwy do zaplanowania: ma budżet, harmonogram, dostawcę i protokół odbioru. Przygotowanie organizacji nie ma żadnej z tych wygód. Wymaga czasu ludzi, ćwiczeń, które trzeba powtarzać, i decyzji, których nie podejmie za firmę żaden zewnętrzny podmiot. W zestawieniu projektów na najbliższy kwartał zakup zawsze wygląda lepiej.
Tymczasem to właśnie owe 40% decyduje o zachowaniu firmy w kryzysie. Narzędzia nie uruchamiają się same i nie podejmują decyzji. W trudnym momencie liczy się to, czy procesy były ćwiczone, czy ludzie znają swoje role i czy organizacja umie decydować pod presją. Pisaliśmy już przy okazji planów ciągłości działania, że dokument bez ćwiczeń pozostaje deklaracją. Z narzędziami jest identycznie: bez przygotowanej organizacji pozostają wyposażeniem.
Pułapkę zakupową najłatwiej rozpoznać po strukturze rozmów o bezpieczeństwie. Jeżeli każda z nich kończy się listą produktów do kupienia, a żadna listą procesów do przećwiczenia, proporcje są zachwiane. Drugim sygnałem jest budżet, w którym wydatki na technologie rosną z roku na rok, a pozycje na ćwiczenia, szkolenia i przygotowanie decyzyjne w ogóle nie istnieją.
Dla decydentów płynie z tego praktyczna wskazówka. Przy każdej inwestycji w bezpieczeństwo warto zadać drugie pytanie, zaraz po pytaniu o cenę: co musimy przygotować w organizacji, żeby to narzędzie zadziałało w prawdziwym kryzysie? Jeżeli odpowiedź brzmi nic, to znaczy, że nikt jej poważnie nie poszukał.
Cyberodporność przypomina pod tym względem kondycję, nie sprzęt. Można kupić najlepszy rower świata, ale nie da się kupić przejechanych kilometrów. Firmy, które to rozumieją, wydają na technologie rozsądniej i osiągają więcej, bo każde narzędzie trafia w ręce organizacji przygotowanej do jego użycia.